Informe y lista de verificación de vulnerabilidades de aplicaciones móviles
Cada lanzamiento de la tienda de aplicaciones entrega a los atacantes una copia de su aplicación
Una vez que esté disponible, pueden desarmarlo, modificarlo y ejecutarlo en un dispositivo comprometido.
Nuestro informe de ejemplo muestra dónde se exponen las aplicaciones publicadas antes de que se implemente Ditto Protect y la protección de la que disfrutan después. Nuestra lista de verificación le ayuda a evaluar dónde se encuentra su aplicación hoy.
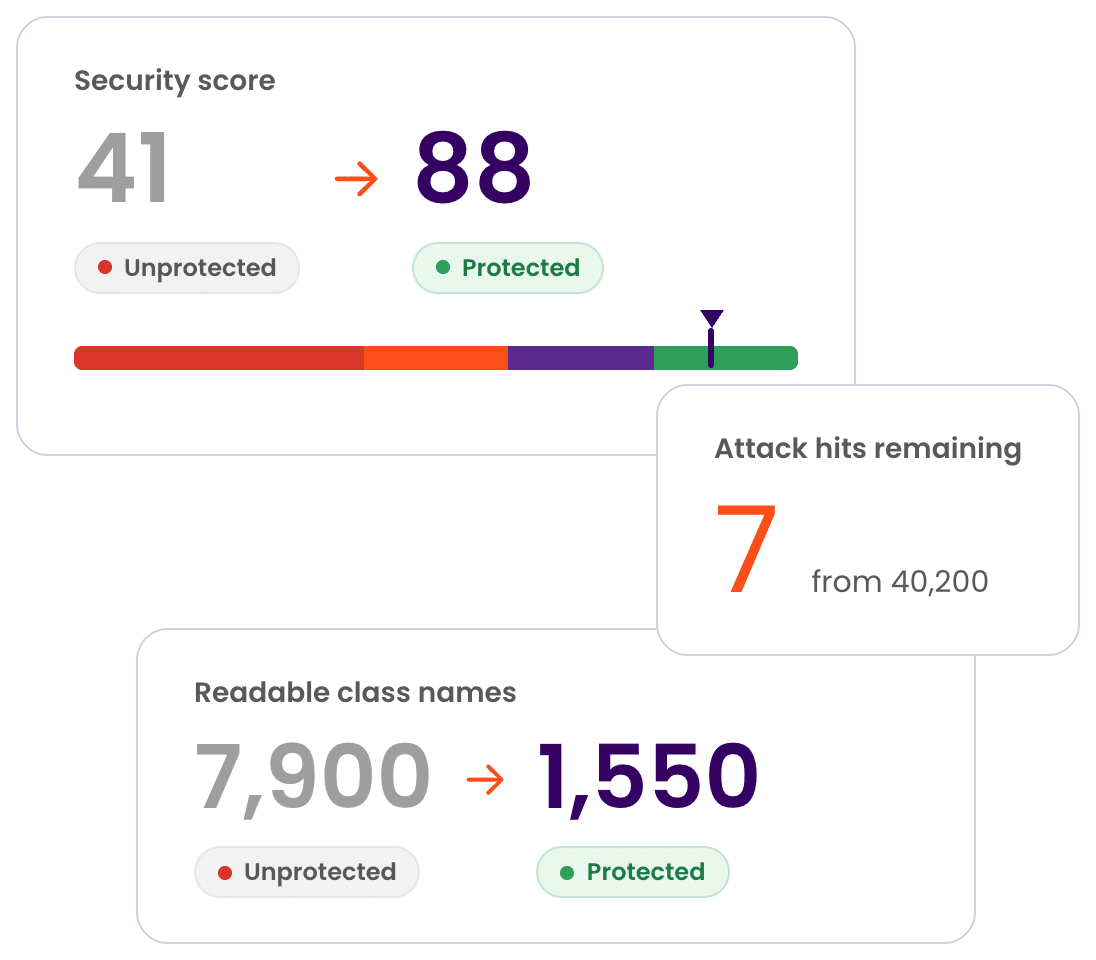
Lo que la mala protección de la aplicación revela
Lo que se envía con tu aplicación, se envía a los atacantes
No necesitan romper nada para empezar. Lo que encuentran dentro del paquete decide cuánto esfuerzo requiere un ataque.

Ellos mapean tu propiedad
Los hosts de backend, los depósitos de almacenamiento y los nombres de los servicios se encuentran a la vista, incluidos aquellos que su equipo pensó que eran privados.

Encuentran tus llaves
Las credenciales integradas les permiten llamar a sus API como si fueran su aplicación. El manejo permisivo de certificados les permite leer y reproducir el tráfico en una red compartida.

Leen lo que queda atrás
Los cachés de sesión y los archivos temporales permanecen en el dispositivo. Un teléfono perdido o rooteado se convierte en un incidente de datos.
Cada punto final, clave y nombre de clase que se deja legible le da al atacante una ventaja.
-

Deje el paquete desprotegido y describirá su patrimonio a cualquiera que lo solicite.
-
Proteja una versión sin incorporar protección a su canalización y la siguiente versión reabre la brecha.

Confíe únicamente en una prueba de laboratorio y obtendrá una instantánea de dos semanas que enumera los hallazgos sin mostrar cómo se encontraron. Gaps pasa la aprobación y luego resurge en una versión posterior.

Encienda la protección. Vea lo que pierde un atacante.
Elija entre las aplicaciones de ejemplo en diferentes industrias a continuación. Evaluamos cada uno dos veces: según lo publicado y con Ditto Protect. Vea los resultados y luego obtenga el informe detallado.
Banca Northwind*
Android · v4.2.0Cuentas corrientes diarias, controles de tarjetas y pagos para cuatro millones de clientes minoristas.
Banca minorista · ejemplo ilustrativo
Flujos de pago expuestos sin seguridad de transporte adecuada
Las debilidades de la capa de transporte en los flujos de pago y transferencia permiten que un atacante en la misma red lea datos de pago en tránsito.
La configuración TLS permite la interceptación del tráfico bancario
El manejo permisivo de certificados hace que la interceptación de intermediarios sea realista en cualquier red que no sea de confianza.
Puntos finales de servicio backend detectables y desprotegidos
Los hosts de API internos y los depósitos de almacenamiento se podían leer directamente desde el paquete, lo que les proporcionaba a los atacantes un mapa de su patrimonio.
Algunos cachés locales aún contienen datos de sesión recuperables
Los artefactos de sesión almacenados en caché permanecen en dispositivos rooteados; la protección en tiempo de ejecución estrecha la ventana pero no puede eliminar los archivos.
Las llamadas criptográficas heredadas permanecen dentro de bibliotecas de terceros
Dos SDK incluidos todavía llaman a cifrados obsoletos que no se pueden reescribir sin una actualización del proveedor.
Ese es el resumen. El informe detallado va más allá.
Para cada hallazgo: qué encontramos, por qué es importante para un banco minorista, qué queda después de la protección y los seis controles que lo mantienen cerrado.
Pago de Larkspur*
Android · v3.1.4Transferencias instantáneas, tarjetas virtuales y controles de gastos para equipos de pequeñas empresas.
Pagos y tecnología financiera · ejemplo ilustrativo
Claves API de Gateway enviadas dentro del binario de la aplicación
Las claves de pasarela de pago en vivo se encuentran en cadenas simples, lo que permite que cualquiera reproduzca llamadas autenticadas desde fuera de su aplicación.
Las pantallas de entrada de tarjetas se abren para ataques superpuestos
Nada impidió que una aplicación maliciosa extrajera el flujo de entrada de tarjetas para recopilar detalles a medida que se escribían.
La aplicación funciona correctamente después de ser reempaquetada
Las compilaciones modificadas no pasaron ninguna verificación de integridad, por lo que las billeteras clonadas pudieron distribuirse fuera de las tiendas oficiales.
El historial de transacciones se almacena en caché durante más tiempo del necesario
Los datos de la declaración persistieron en el almacenamiento local después del cierre de sesión; solo una fracción sobrevive una vez que se endurece el almacenamiento.
El SDK de Analytics todavía lee los identificadores de los dispositivos
Un SDK de proveedor recopila identificadores de hardware bajo su propio flujo de consentimiento, fuera de los límites protegidos.
Este es el resumen. El informe detallado va más allá.
Para cada hallazgo: qué encontramos, por qué es importante para una empresa de pagos, qué queda después de la protección y los seis controles que la mantienen cerrada.
Seguro Ashgrove*
Android · v2.8.2Cobertura de automóvil y hogar con evaluación de reclamos basada en fotografías y cotizaciones instantáneas.
Seguros · ejemplo ilustrativo
Documentos de reclamo que se dejan legibles en el dispositivo
Las fotografías cargadas y los archivos PDF reclamados se escribieron en un almacenamiento compartido donde cualquier otra aplicación podía leerlos.
Reclamaciones de tráfico enviadas a través de conexiones degradables
Se permitió recurrir al texto sin cifrar, de modo que un atacante pudiera forzar el envío de reclamaciones a un canal no cifrado.
Cubos de almacenamiento de documentos direccionables desde la aplicación
Los nombres de los contenedores y las sugerencias de regiones en el paquete permitieron la enumeración directa de la evidencia de reclamo almacenada.
Algunos registros de diagnóstico aún capturan números de políticas
El registro detallado en el módulo de cotizaciones fuera de línea registra referencias de políticas que llegan a su reportero de fallas.
Derivación de claves heredadas en el módulo de cotizaciones fuera de línea
Queda una rutina de derivación más antigua para compatibilidad con versiones anteriores con comillas guardadas en versiones anteriores.
Este es el resumen. El informe detallado va más allá.
Para cada hallazgo: qué encontramos, por qué es importante para una aseguradora, qué queda después de la protección y los seis controles que la mantienen cerrada.
Juego de Vantage*
Android · v6.0.7Mesas y torneos en vivo con saldos en dinero real y pagos instantáneos.
Juegos y apuestas · ejemplo ilustrativo
El cliente del juego se puede modificar sin detección
La lógica de equilibrio y probabilidades se puede parchear en una compilación reempaquetada y aún así conectarse a sus tablas activas.
Los marcos de conexión se conectan al juego en ejecución
Herramientas de instrumentación comunes adjuntas en tiempo de ejecución, que exponen cada llamada del juego y operación de billetera.
Tokens de servidor integrados en la compilación enviada
Los tokens de servicio estáticos en el binario permitieron consultar el estado de la tabla sin una sesión autenticada.
El juego desde emuladores sigue siendo parcialmente posible
Los cheques reforzados bloquean los emuladores conocidos, pero los dispositivos virtuales personalizados aún pueden llegar al lobby.
El SDK del anuncio aún toma las huellas dactilares del dispositivo
La red publicitaria incluida crea su propia firma de dispositivo fuera del entorno de ejecución protegido.
Este es el resumen. El informe detallado va más allá.
Para cada hallazgo: lo que encontramos, por qué es importante para un operador de juego, qué queda después de la protección y los seis controles que lo mantienen cerrado.
Estancia en meridiano*
Android · v5.4.1Reservas, llaves móviles de habitaciones y check-in sin contacto en 240 propiedades.
Viajes y hostelería · ejemplo ilustrativo
Credenciales de servicio de llave de puerta incluidas en el paquete
Las credenciales para el servicio de clave móvil eran extraíbles, lo que ponía la lógica de acceso a la sala al alcance de un atacante.
Reserva de tráfico interceptable en wifi compartido
La débil validación de certificados hizo que las reservas de huéspedes fueran legibles exactamente en las redes que más utilizan los huéspedes.
API de reserva enumerables desde el cliente
Los patrones de puntos finales en el binario permitieron recorrer los identificadores de reserva sin autenticación.
El caché del perfil de invitado persiste después de cerrar sesión
El nombre y el historial de permanencia permanecen en un caché local cifrado hasta que el próximo lanzamiento lo borre.
Los identificadores de fidelidad todavía aparecen en los informes de accidentes
Los números de membresía se adjuntan a las cargas útiles de diagnóstico manejadas por su reportero externo.
Este es el resumen. El informe detallado va más allá.
Para cada hallazgo: qué encontramos, por qué es importante para un grupo hotelero, qué queda después de la protección y los seis controles que lo mantienen cerrado.
Salud Cardia*
Android · v1.9.6Citas, recetas repetidas y monitorización cardíaca remota para pacientes en casa.
Atención sanitaria · ejemplo ilustrativo
Registros de pacientes escritos en almacenamiento desprotegido
Las lecturas de monitoreo y el historial de prescripciones se almacenaron en caché en texto sin cifrar en el sistema de archivos del dispositivo.
Datos de salud cifrados con cifrados obsoletos
Los registros en reposo utilizaban algoritmos considerados rotos, por lo que el cifrado ofrecía poca protección práctica.
Puntos finales clínicos del backend expuestos en el binario
Los nombres de host del servicio de registros clínicos eran legibles, lo que exponía la infraestructura interna al sondeo.
El SDK de monitoreo aún transmite metadatos del dispositivo
El SDK del proveedor del dispositivo informa la telemetría del hardware a través de su propio canal, fuera del límite protegido.
Caché de citas legible en dispositivos rooteados
Un pequeño caché de citas permanece accesible donde el dispositivo en sí ya está comprometido.
Este es el resumen. El informe detallado va más allá.
Para cada hallazgo: qué encontramos, por qué es importante para un proveedor de atención médica, qué queda después de la protección y los seis controles que lo mantienen cerrado.
Dentro del informe
Cada brecha que encontramos y lo que se necesita para cerrarla.
Sepa cuál es su posición antes de que una prueba externa o un regulador se lo indique. El informe establece las brechas que normalmente encontramos en aplicaciones como la suya, con un resumen de gestión y los detalles que necesitan los ingenieros y auditores.

-

Un resumen en inglés sencillo
Puntuación de exposición y superficie de ataque de la aplicación antes y después de Ditto Protect, y lo que significa el cambio para una empresa de su industria.
-
Cada hallazgo en su totalidad
Organizado por área de exposición: lo que encontramos, lo que queda una vez que se aplica la protección y las correcciones que necesitan cambios de código o proveedor.
-
Los controles para evidenciar cada liberación
Convierta cada hallazgo en una verificación para su propia aplicación: una lista de verificación de control para cada área de exposición, con un registro de aprobación para que la evidencia esté disponible antes de que alguien la solicite.


Solicite el informe de ejemplo
Obtenga el desglose detallado y la lista de verificación
Cuéntanos dónde enviarlo. El informe llega a tu bandeja de entrada en pocos minutos.
Maha Bahou
Director ejecutivo de JoPACC
"El protocolo de comunicación criptográficamente seguro de Ditto protege nuestra plataforma de identidad digital financiera, garantizando un intercambio de datos confiable entre los interesados y la plataforma y al mismo tiempo protegiendo la información confidencial"